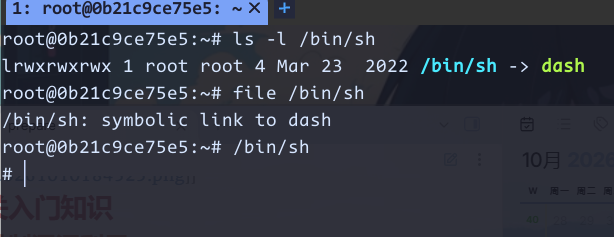
一.Linux环境配置
这个linux因为是老生常谈了,大家听课前都准备好,
linux方案:
1.wsl
2.vmware虚拟机+linux
二.pwn必备工具
接下来将使用ubuntu22.04来做示范,kali的命令行也同样
1.python环境:
sudo apt update更新,接下来安装:
sudo apt install -y python3 python3-venv python3-pip python3-dev build-essential2.传建python虚拟环境,防止污染全局环境
python3 -m venv ~/pwnenv
source ~/pwnenv/bin/activate
pip install pwntools3.检查
终端输入:
python3看到>>>表示现在是python交互模式,这叫提示符
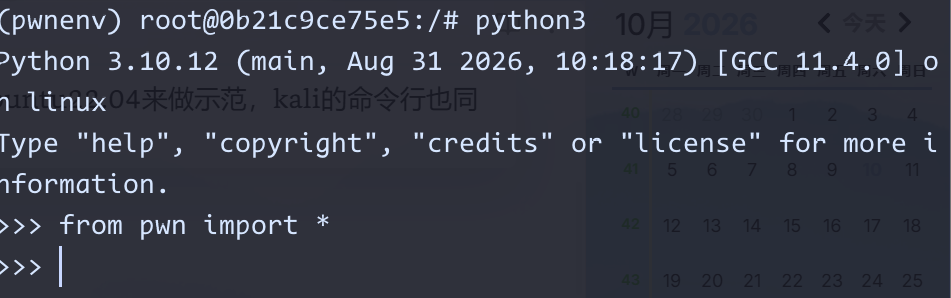 看到(pwnenv)表示现在在python的虚拟环境中
看到
from pwn import *后没有报错,表示安装成功
恭喜pwntools安装成功
4.下载调试器gdb
sudo apt update
sudo apt install -y gdb
5.ida下载
相信昨天听逆向的都有ida了,没有的校园网下点击链接ida
6.pwngdb
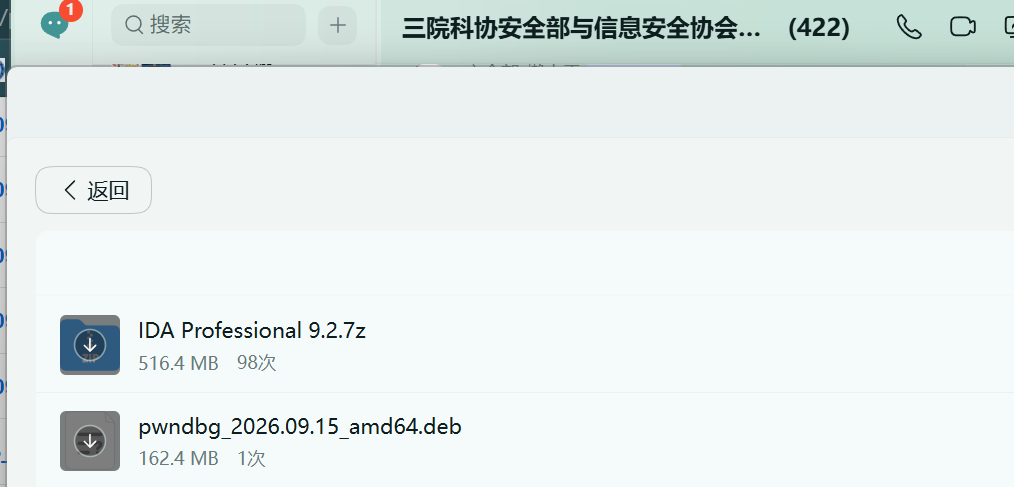
事先声明,群文件已经有了ida和pwndbg.deb了,由于很多人不一定会学pwn所以讲一下github怎么用,学计算机的学生都绕不开github
三.github的合法访问与使用
1.DNS污染
- 计算机靠
ip进行通信,你访问github的时候实际上会先查hosts文件,否则查询dns - hosts文件的路径
C:\Windows\System32\drivers\etc\hosts - dns污染返回的ip有问题
2.dns污染解决问题
直接在hosts指定
github.com对应的ip步骤:
- 先去DNS解析网站查询github.com的ip,这里给出的网站https://ping.chinaz.com/github.com
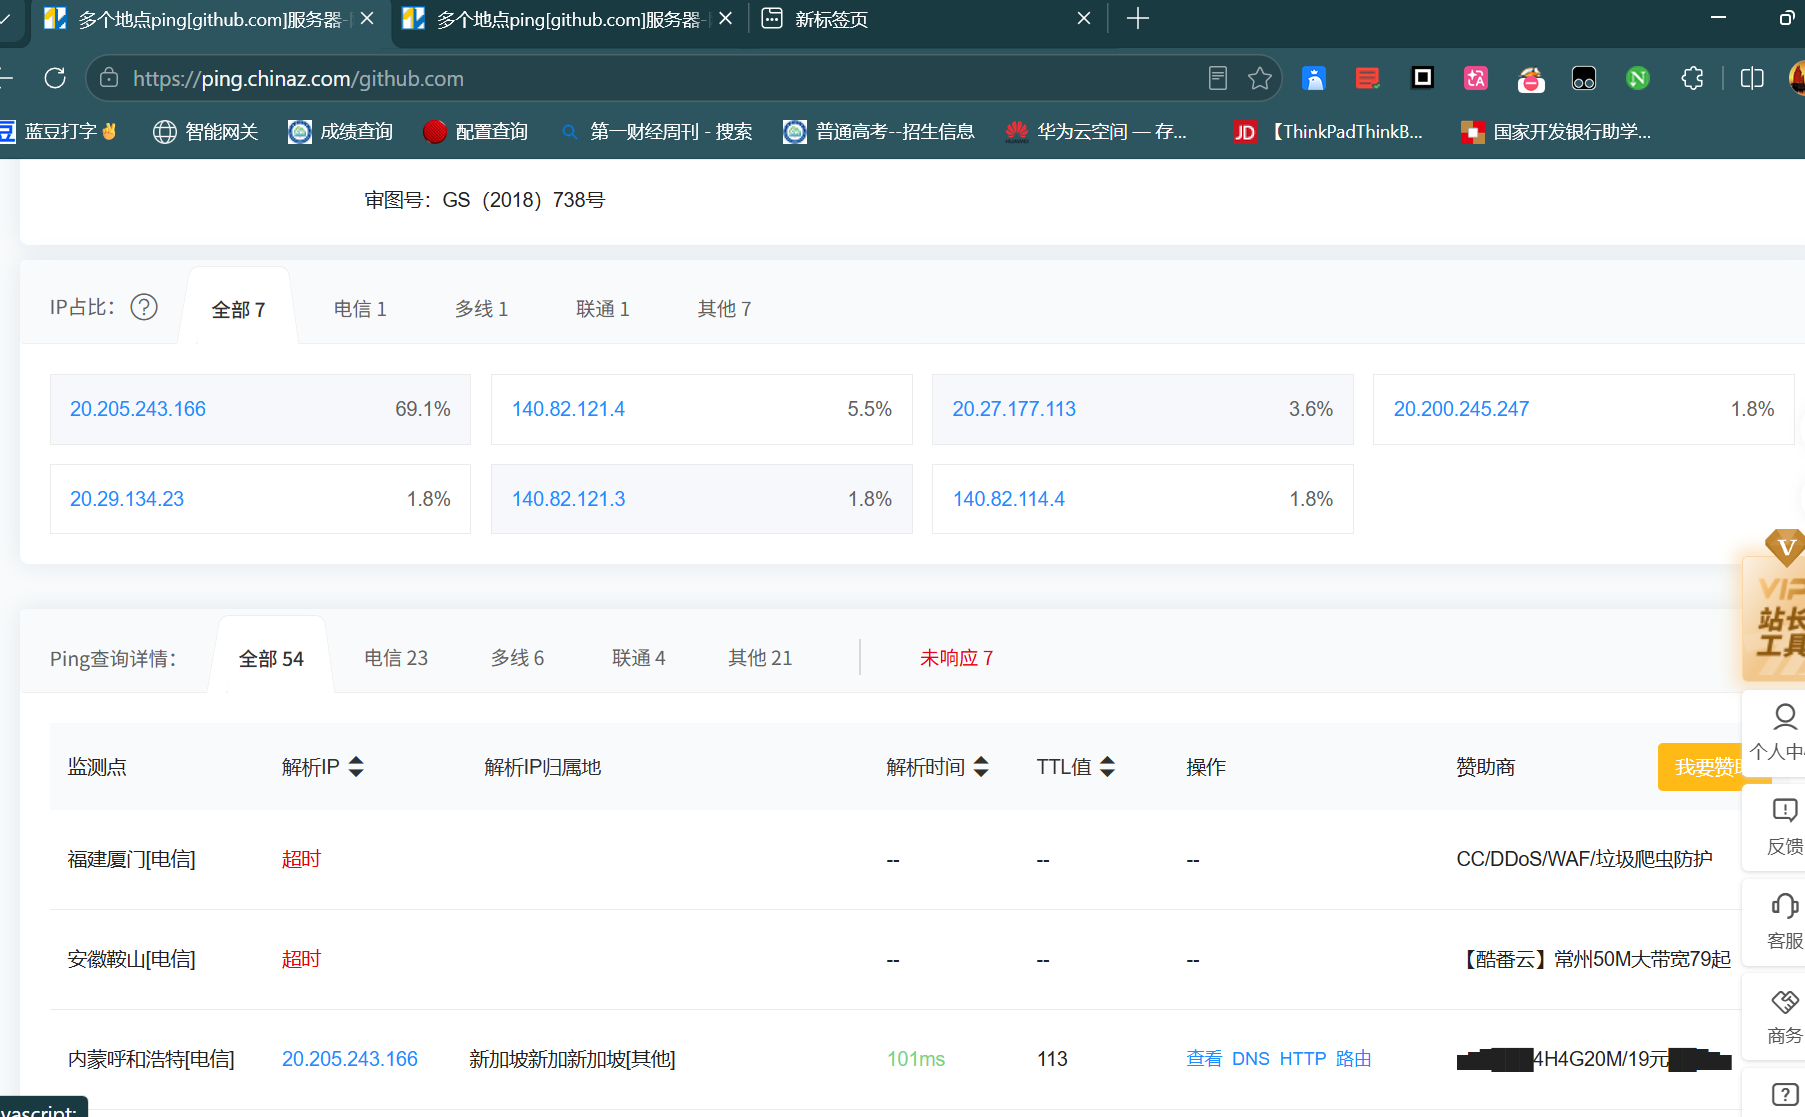 经过我测试,能用的github的ip为:
140.82.116.3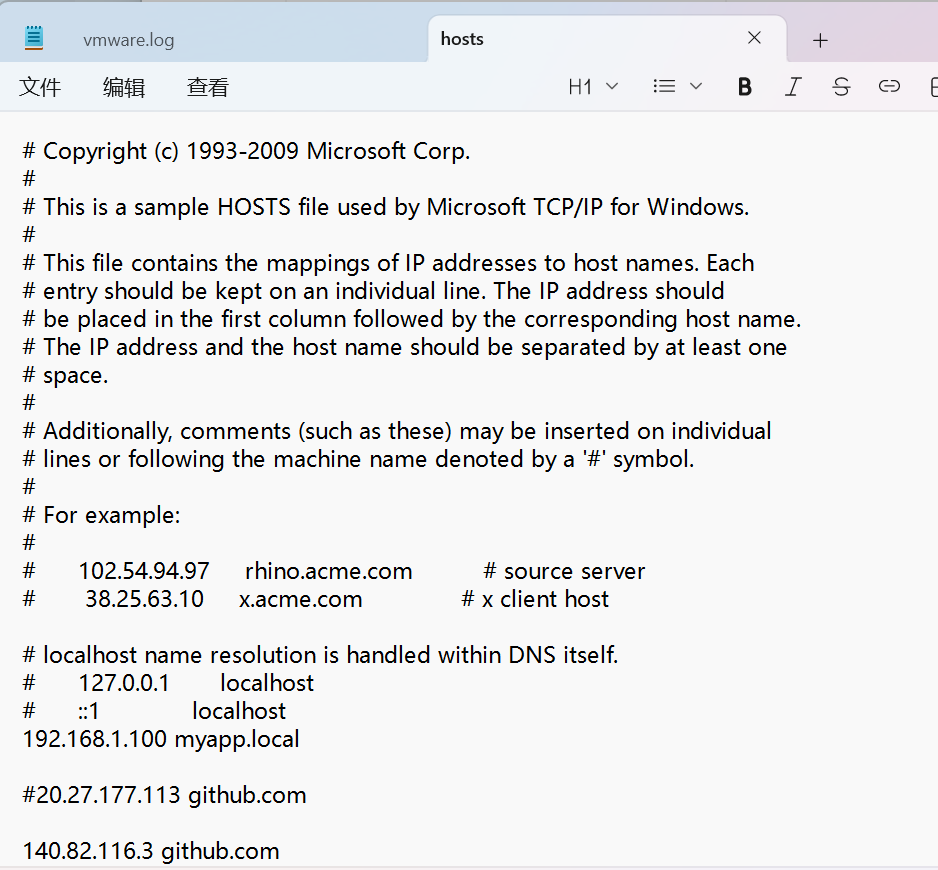
彩蛋
hosts把douyin.com和bilibili.com改为127.0.0.1即可达到禁用抖音/b站的目的
3.最容易的解法
由于手机用流量数据,没那么容易被DNS污染,所以切换手机热点
恭喜你,可以合法访问github.com了
4.github下载工具:
pwndbg的url:pwndbg/pwndbg: Exploit Development and Reverse Engineering with GDB & LLDB Made Easy
其实群文件也有,但想演示怎么使用github,学计算机最好还是得自己会配置会下载,
就是这个仓库
看到右边的release,里面打包好了,直接下载就行
一般来说,看到Assets这里,如果是windows工具,认准x64还有amd64的exe文件, 我们是ubuntu/kail,找到amd64的.deb文件
pwndbg的下载url:pwndbg
5.下载
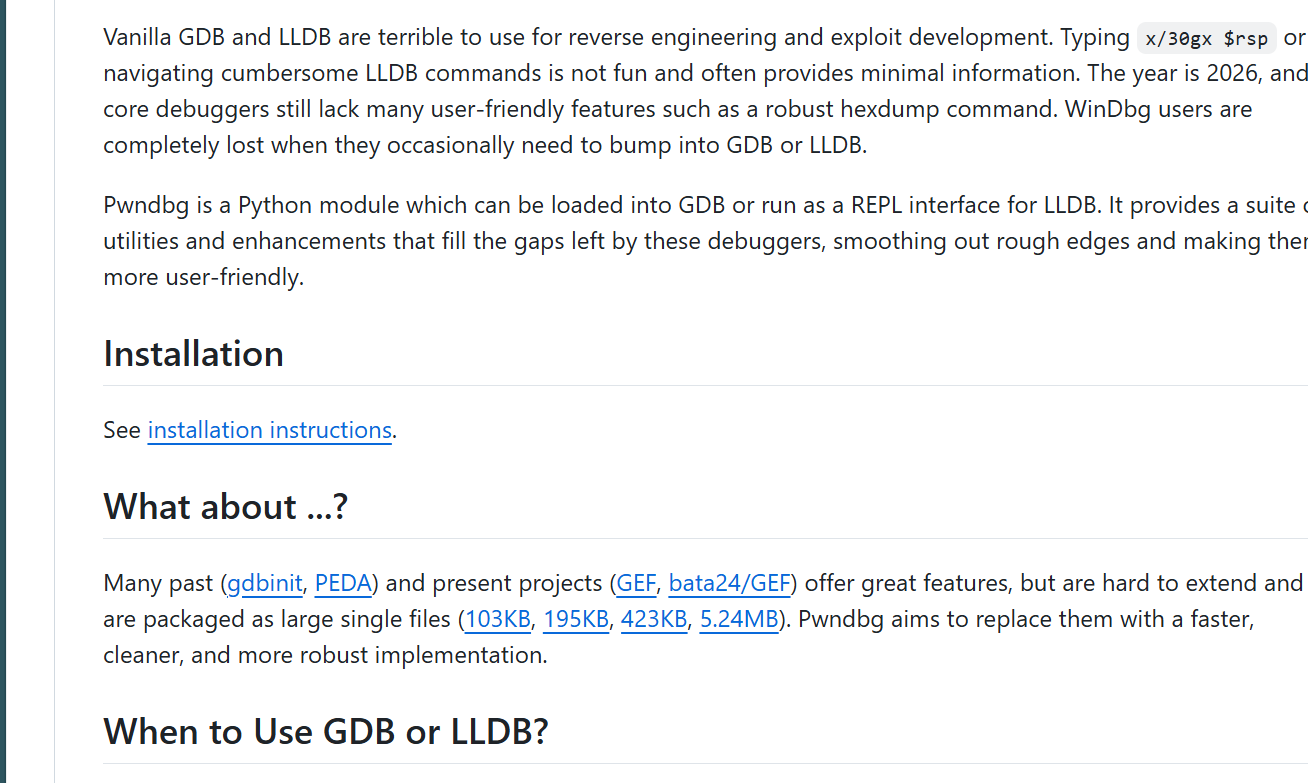 开发者也给了安装手册,一般来说github的相关仓库的使用,
- 看release/assets
- 看README文档官方给出的方案
5.github加速
由于下载太慢了,我们用github加速站来
GitHub Proxy - GitHub 文件下载加速代理
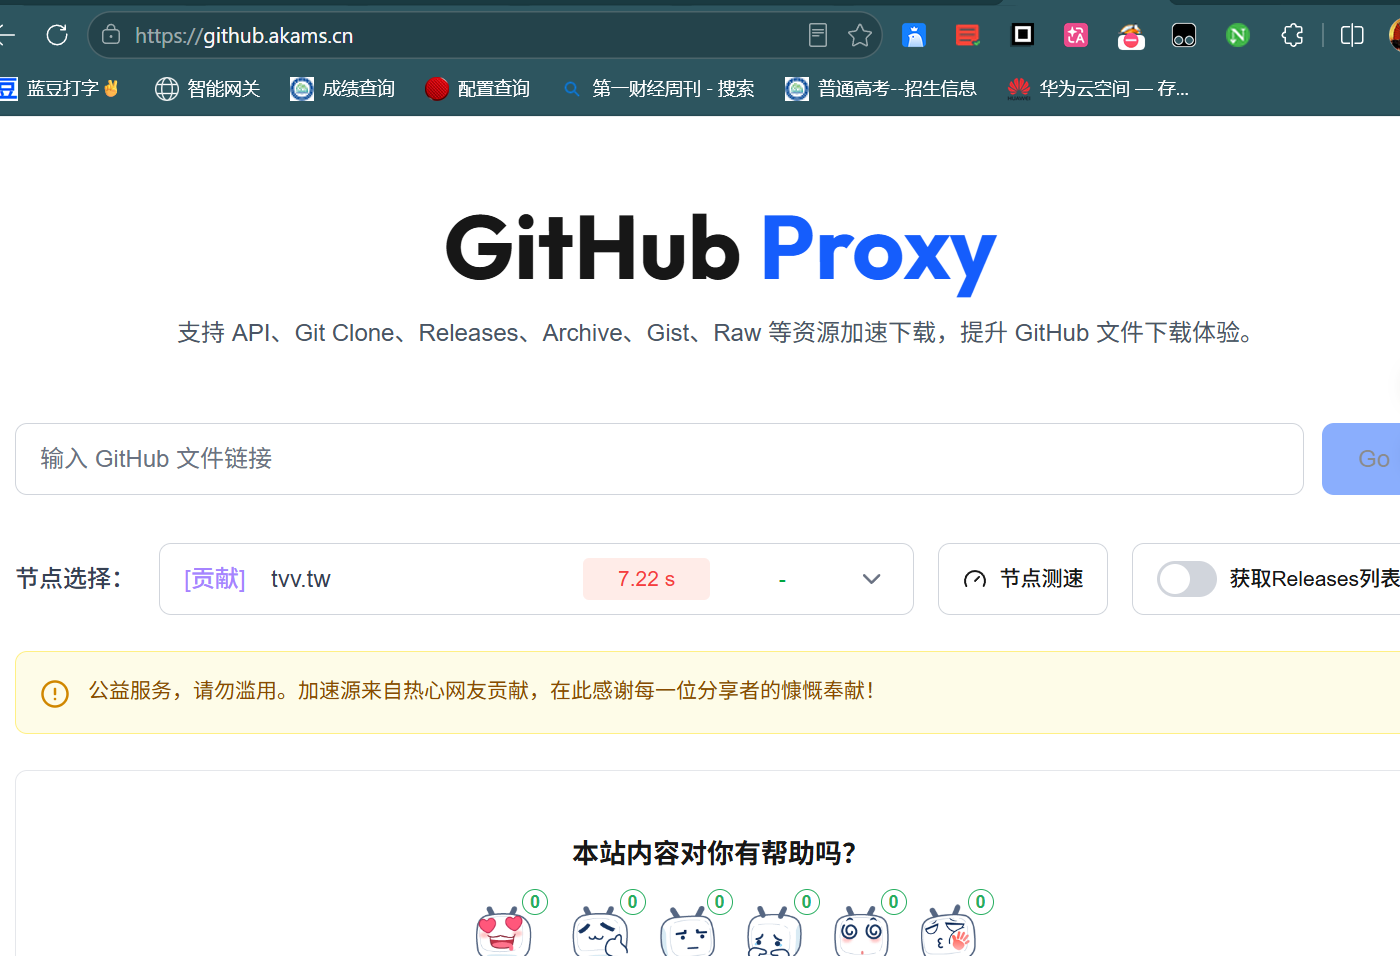 可以切换速度快的节点
相关概念:镜像站
恭喜你成功下载了pwndbg,虽然群文件有,但是你能这样手动下载,一定提升了你的计算机水平
6. git,进阶选学
由于pwndbg讲了如何使用git clone来配置gdb的插件pwndgb 强烈大家学习git的用法,我这篇文件就有git的功劳
这里简单提一嘴,不用用https协议,不然容易timeout 用ssh协议,这里提一嘴
四.pwndbg
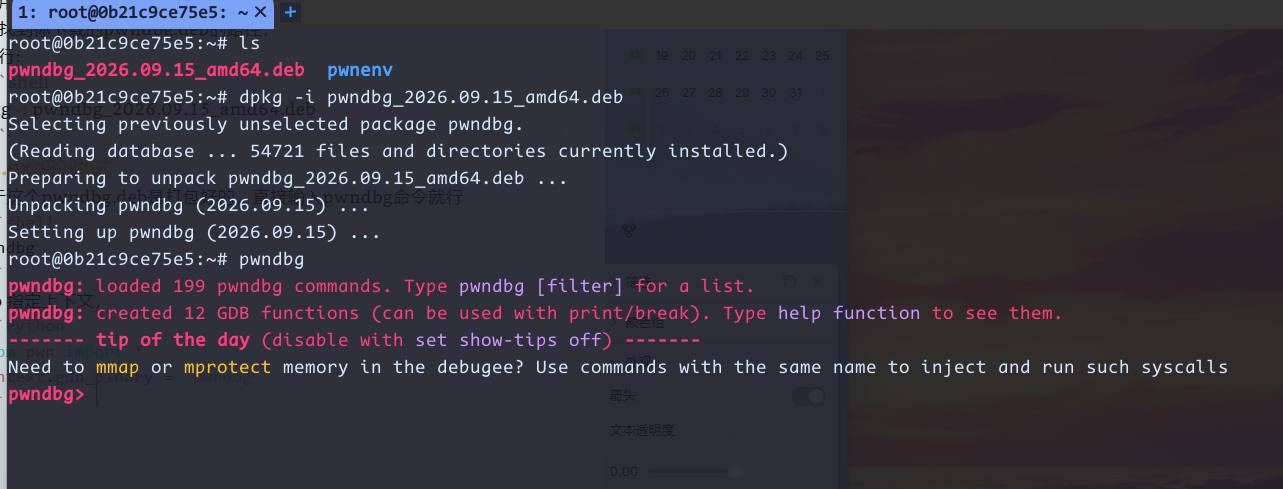
1.pwndbg.deb的安装
- 使用dpkg命令来安装
- 先找到你下载的pwndbg.deb的路径,
- 执行:
sudo dpkg -i pwndbg_2026.09.15_amd64.deb
## 2.exp的调试
- 由于这个pwndbg.deb是打包好的,直接输入pwndbg命令就行
```shell
pwndbg
exp 指定上下文,
from pwn import *
context.gdb_binary = 'pwndbg'
3.
成功
五.pwn有关入门知识
1.pwn—二进制漏洞利用
一般linux pwn比较简单,先从linux讲起 pwn的目的是有目的后利用这个漏洞来达到想要的效果
2.c语言之system函数
#include <stdio.h>
#include <stdlib.h>

int main() {
    puts("pwn!");
    system("/bin/sh");
    return 0;
}
#include <stdio.h>
#include <stdlib.h>
int main() {
puts("pwn!");
system("cat flag");
return 0;
}3./bin/sh到底是什么